RODO
RODO daje użytkownikom prawo do usunięcia ich danych osobowych. Systemy oparte na zdarzeniach trzymają dane jako zapis faktów, których nie powinno się zmieniać. Nie pogodzisz tego zwykłym DELETE, więc trzeba o tym myśleć od początku, projektując zdarzenia.
Pierwszy artykuł tłumaczy RODO z perspektywy programisty: czego użytkownicy mogą żądać, co z backupami i dlaczego prawdziwym problemem jest to, że większość z nas nie wie, jakie dane trzyma, gdzie i jak długo. To nie jest porada prawna i artykuł mówi to wprost.
Drugi przenosi to na systemy oparte na zdarzeniach. Zobaczysz, jak oddzielić dane osobowe od reszty, jak długo je trzymać i jak sprawić, żeby stały się nieczytelne, gdy trzeba je usunąć, także w zdarzeniach, których nie da się skasować albo które już wysłałeś dalej. Czytaj po kolei.
GDPR for busy developers
2023-11-10This year, we had the fifth anniversary of the Developers’ Doomsday. In 2018, on the 25th of May, the European General Data Protection Regulation was made applicable. And…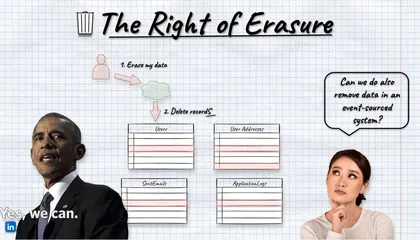
How to deal with privacy and GDPR in Event-Driven systems
2023-11-26The law to be forgotten and immutable data sounds like fire and water. How to remove data if you’re building an event-driven system based on append-only, immutable log…